2026.11.07 06:00
 2026.11.06 20:16
●この記事のポイント
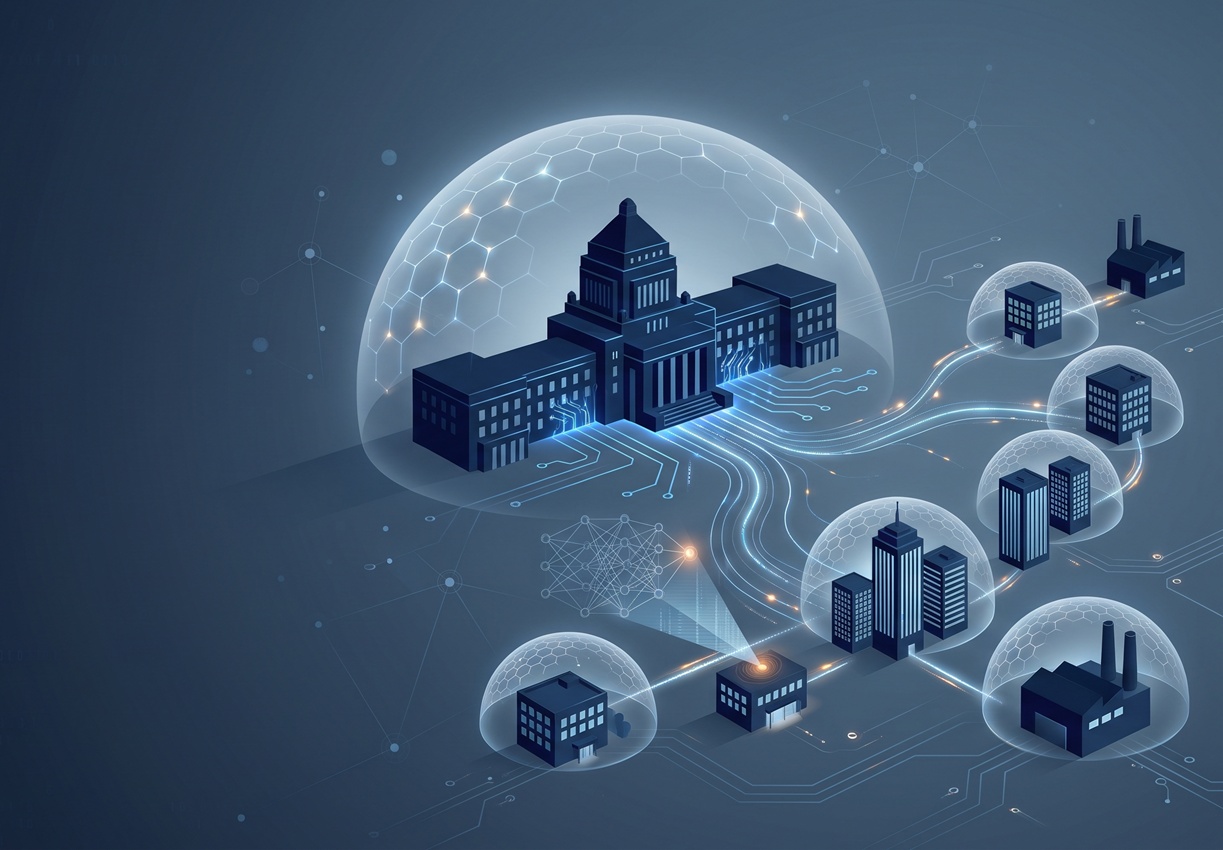
政府は2026年11月6日、サイバー対策として予備費100億円の支出を閣議決定した。内訳は警察の捜査・分析機材に41億円、デジタル庁のシステム強化に38億円、AIによる脆弱性点検に20億円。需要を担う企業群を整理し、2026年度末に始まる予定のSCS評価制度によって取引先にも対策が求められる「防衛義務の連鎖」を解説する。
政府は11月6日、サイバー攻撃対策として今年度予算の予備費から100億円を支出することを閣議決定した。同じ日の夕方には、関係閣僚会議で「緊急対策パッケージ」もまとまった。100億円は国の予算全体から見れば小さな額だ。ただ、その使い道と、同時に進む制度づくりを並べてみると、官公庁の調達にとどまらない変化が見えてくる。
●目次
- 国策の潮目が変わった
- 100億円の行き先を分解する
- 需要を受け止める3つのプレーヤー群
- 「国の話」では済まない 民間に広がる「防衛義務の連鎖」
- 経営者が自社に問うべき3つの点
- セキュリティは「信用の裏付け」になる
国策の潮目が変わった
9月以降、国内企業への不正アクセスと情報流出の公表が続いている。10月下旬からの約2週間だけでも、ネット金融、家電量販、生活雑貨、通信の各分野で被害やその疑いが明らかになった。NTTの島田明社長は11月4日の決算会見で、グループを狙った攻撃の検知数が10月は前年同月の7倍に増えたと説明している。
統計も同じ方向を指す。警察庁によると、2026年上半期のランサムウェア被害報告は123件。統計を取り始めた2020年下半期以降、半期として最多だった。
攻撃側の道具も変わった。複数のAIエージェントに役割を分担させ、脆弱性の探索から情報の窃取までを半ば自動で進めるツールが出回っていると報じられている。政府の緊急対策パッケージも「AIの進展で隙が短時間かつ大規模に突かれる時代となった」と書いた。
政策の側では、攻撃の兆候をつかみ、警察や自衛隊が攻撃元のサーバーに入って無害化する「能動的サイバー防御(ACD)」の関連法が2025年5月に成立し、2026年10月に運用が始まったばかりだ。その直後の10月24日、不正アクセスを受けたGMOインターネットグループが、政府にACDの適用を緊急要請したと発表した。官邸幹部は「一企業からの要請は関連法が想定していないもの」と戸惑いを見せたという。
高市早苗首相が緊急対策の策定を指示したのは10月26日。それから11日で、予備費とパッケージが出そろった。今回の100億円を「IT業界の臨時収入」とだけ見ると、本質を見誤る。動いているのは、企業同士の取引条件そのものだからだ。
100億円の行き先を分解する
報道された内訳は次の3つで、合計すると約99億円になる。
※使途(金額)、主な中身
・警察のサイバー対策機材(41億円)
攻撃関連の情報収集・分析、捜査や実態解明のための機材
・デジタル庁のシステム強化(38億円)
デジタル庁が所管するシステムのセキュリティ強化
・AIによる脆弱性点検(20億円)
政府機関などの重要システムをAIで点検
同日の緊急対策パッケージは、「(1) AIも活用した基本的対策の徹底」「(2) 情報収集・集約、捜査・分析体制の強化」「(3) 攻撃への対処の戦略的実施」「(4) 被害者支援・被害拡大防止」の4本柱だ。高度な技術を持つ「トップガン人材チーム」と、リスクを抱える企業に働きかける「アウトリーチ・チーム(仮称)」を月内に発足させる。被害企業に専門人材を派遣する「官民サイバー救援隊(仮称)」は年度内の設置を目指す。流出情報を掲載するサイトへの接続を強制的に遮断する「ブロッキング」は、通信の秘密との関係も含めて「早急に検討する」とされた。
ここから読み取れるのは、お金の流れが3つの層に分かれることだ。庁内システムや共通基盤の改修を担う層、脆弱性の診断や監視といった専門サービスの層、捜査・分析用のツールや脅威情報を供給する層である。
ただし、どの企業が受注するかは現時点で公表されていない。予備費は緊急の手当てであり、既存の契約や運用体制を生かした執行が中心になるとの見方が自然だが、個別の調達は今後の公告を待つ必要がある。
「金額より注目すべきは、点検にAIを使うと予算に明記されたことです。攻撃側がAIで数を稼ぐ以上、人手の点検だけでは年に1、2回の診断という間隔の問題を埋められない。政府が自ら使ってみせることは、民間へのメッセージにもなります」(ITジャーナリスト・小平貴裕氏)
需要を受け止める3つのプレーヤー群
以下は、公開情報から各層で官公庁向けの実績を持つ主な企業を整理したものだ。今回の予備費の受注を示すものではなく、特定の銘柄を推奨する意図もない。
A. 官公庁システムの改修を担う大手SIer
NEC、富士通、日立製作所、NTTデータなどだ。省庁や自治体の基幹システム、防衛・警察分野のネットワーク、電力や鉄道などの制御系(OT)を含む社会インフラで長い構築・保守の実績を持つ。共通基盤の改修のように既存システムと密接に絡む案件では、仕様を熟知する事業者の役割が大きい。
B. 診断・監視・国産技術のセキュリティ専業
国内最大級の監視センター「JSOC」を運営しインシデント対応の実績が厚いラック、野村総合研究所系でコンサルティングや診断を手がけるNRIセキュアテクノロジーズ、国産のエンドポイント技術を掲げ公的機関との研究実績を持つFFRIセキュリティ、AIを使ったWebアプリケーションの防御(WAF)を提供するサイバーセキュリティクラウド、認証基盤に強いソリトンシステムズなどが挙がる。「AIでの脆弱性点検」が予算に明記されたことで、診断の自動化や継続監視の実力が問われる局面になる。
C. 捜査・分析基盤を支える技術商社と専用ツール
海外の脅威インテリジェンスやEDR(端末の検知・対応)製品を扱うマクニカホールディングスのような技術商社、官公庁や自治体に導入実績のあるWeb・メールフィルタリングのデジタルアーツなど。警察向けの41億円は情報収集や分析、捜査のための機材と報じられている。解析ツールや証拠保全(フォレンジック)の分野は、この層に需要が生じやすい領域だ。パッケージが海外の大手デジタル企業との協力拡大を掲げた点も、国内外の製品をつなぐ商社機能の重みを増す要因になる。
ただし、100億円は国内企業や官公庁のセキュリティ関連支出全体から見ればごく一部であり、各社の業績への直接の効果を過大に見積もるのは禁物だ。むしろ中長期の需要を左右するのは、次章で見る民間側の制度変化である。
「緊急予算はどうしても既存の受注先に集まりやすい。市場を本当に大きくするのは、取引先に対策を求める動きが民間に広がったとき。中小企業でも無理なく使える価格帯のサービスを用意できるかどうかが、ベンダー側の分かれ目になります」(同)
「国の話」では済まない 民間に広がる「防衛義務の連鎖」
経営者が目を向けるべきは、予備費よりも、同じ時期に進む制度の方だ。変化は大きく3つある。
1. 取引先の対策が「星の数」で見えるようになる
経済産業省と国家サイバー統括室は、「サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)」を準備している。★3と★4は2026年度末ごろに申請受付を始める計画で、運営はIPA(情報処理推進機構)が担う。想定されているのは、委託元が委託先に必要な段階(★)を示し、実施状況を確かめる使い方だ。経産省は「格付け制度ではない」「特定製品の導入は必須ではない」と明記しているが、共通の物差しができれば、取引の場で参照されるのは自然な流れだろう。
2. 「守れなかった」ことが取引上のリスクになる
緊急対策は、今回の流出について「基本的対策が十分でなかった事例が多い」と指摘した。高度な攻撃でも、入口は放置された脆弱性や管理の甘い接続機器であることが多いとされる。取引先経由で被害が広がれば、問われるのは攻撃者だけではなく、どこまで備えていたかだ。高市首相は基幹インフラ事業者から政府への報告について、「数時間、少なくとも同日中」を目指すよう指示した。大企業が速い報告を求められれば、取引先にも同じスピードでの連携を求める動きが出てくる可能性は高い。
3. 対策を「説明できること」が営業の材料になる
逆に言えば、自社の対策を第三者に分かる形で示せる企業は、新規取引の場で信頼を得やすくなる。ISMS認証やSCS評価の★、ログを取り報告できる体制は、「守りのコスト」から「取引の前提」に変わりつつある。経産省は中小企業が★3・★4を安価に取得できるよう、「サイバーセキュリティお助け隊サービス」の新類型の実証を2026年9月に始めている。
経営者が自社に問うべき3つの点
サイバーリスクは、報告義務、損害賠償、事業停止という形で財務と信用に直結する。情報システム部門だけに委ねる問題ではない。最低限、次の3点は経営会議で確認しておきたい。
1.主要な取引先に、基幹インフラ事業者や官公庁、大企業は含まれているか。含まれるなら、どの水準の対策を求められそうか。
2.攻撃でシステムが止まった場合、何日で復旧でき、その間の損失はどれほどか。BCPにサイバー攻撃の想定が入っているか。
3.取引先から対策状況を問われたとき、体制図やログの管理状況をすぐに示せるか。
人手不足のなかでこれらを回すには、脆弱性診断やログ監視の自動化を検討せざるを得ない。政府が自らの点検にAIを使うと決めたのは、その判断の一つの参考になる。
「中堅企業の経営者からよく聞くのは、取引先ごとに違うチェックシートが届いて回答だけで手一杯という声です。共通の物差しができるのは前進。ただ★を取ったら終わりではなく、見つかった脆弱性をすぐ塞ぐ、少なくとも月単位で点検するといった地道な運用を続けられるかが本題です」(同)
セキュリティは「信用の裏付け」になる
今回の100億円と緊急対策は、政府が自らの守りを固めるためのものだ。ただ、その延長線上には、企業同士が互いの対策を確かめ合う仕組みが置かれつつある。大企業が求められた水準は、取引を通じてその先の企業へと伝わっていく。本稿でいう「防衛義務の連鎖」とは、この伝わり方のことだ。
そう考えると、サイバー対策は後ろ向きの経費というより、デジタルで取引を続けるための資格に近い。国策で潤う業界を外から眺めるだけでは、この変化はつかめない。自社の備えを説明できる状態にしておくことが、これからの取引で持つ意味は小さくない。SCS評価制度★3・★4の受付開始目標である2026年度末ごろまで、残された時間は長くない。
(文=BUSINESS JOURNAL編集部、協力=小平貴裕/ITジャーナリスト)
※SCS評価制度(サプライチェーン強化に向けたセキュリティ対策評価制度)
対策の水準や評価方法は、星の数で段階的に示される。
★1・★2:既存の「SECURITY ACTION」に基づく自己宣言(中小企業向け)
★3(基礎レベル):一般的なサイバー脅威に対する基本的な対策(セキュリティ専門家による確認付き自己評価)
★4(標準レベル):サプライチェーンに大きな影響を及ぼす企業向け(第三者評価機関による審査や技術検証)
★5(到達点):より高度な対策(詳細は今後検討)
【主な参照データ・出典】
産経新聞「政府、サイバー対策に100億円 機材整備、点検にAI活用」(2026年11月6日):内訳(41億・20億・38億円)
時事通信「政府、強制遮断の検討加速 被害防止へ新チーム」(2026年11月6日):緊急対策パッケージの4本柱・引用部分
毎日新聞「サイバー防御強化へ 人員増強や設備拡充など緊急対策まとめる」(2026年11月6日):首相の報告時間に関する指示
毎日新聞「能動的サイバー防御、GMO要請は「想定外」」(2026年11月6日):ACDの運用開始、官邸幹部の発言
毎日新聞「「能動的サイバー防御」GMO要請に戸惑い」(2026年10月30日)
毎日新聞「暗躍する「指揮者」と3種類の攻撃 不正アクセスの裏にお手軽AI」(2026年10月31日)
毎日新聞(共同)「NTTへのサイバー攻撃、前年と比べ7倍に」(2026年11月4日)
毎日新聞(共同)「ビックカメラで情報流出か 顧客メールアドレスなど1490万件」(2026年11月4日)
毎日新聞(共同)「無印良品、クレカ情報109万件流出か」(2026年11月4日)
毎日新聞「「能動的サイバー防御」法成立」(2025年5月16日)
NHK「不正アクセス対策 政府が予備費100億円の支出を決定」(2026年11月6日)
経済産業省「サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)」(2026年10月28日更新)
警察庁「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」:ランサムウェア被害123件